AI-nieuws 1 november 2026: onzichtbaar watermerk op Grok-API, Google stopt Jules
Kort antwoord: Het belangrijkste van 31 oktober en 1 november: xAI zet vanaf 7 november een onzichtbaar watermerk op tekst van zeven Grok-modellen via de API, Google laat Jules op 11 november alleen-lezen worden en stopt de dienst op 31 december, en Cursor waarschuwt dat het verwijderen van de nepversie van de Claude Code-extensie niet genoeg is. Daaronder staat per onderwerp wat het betekent en waar het vandaan komt.
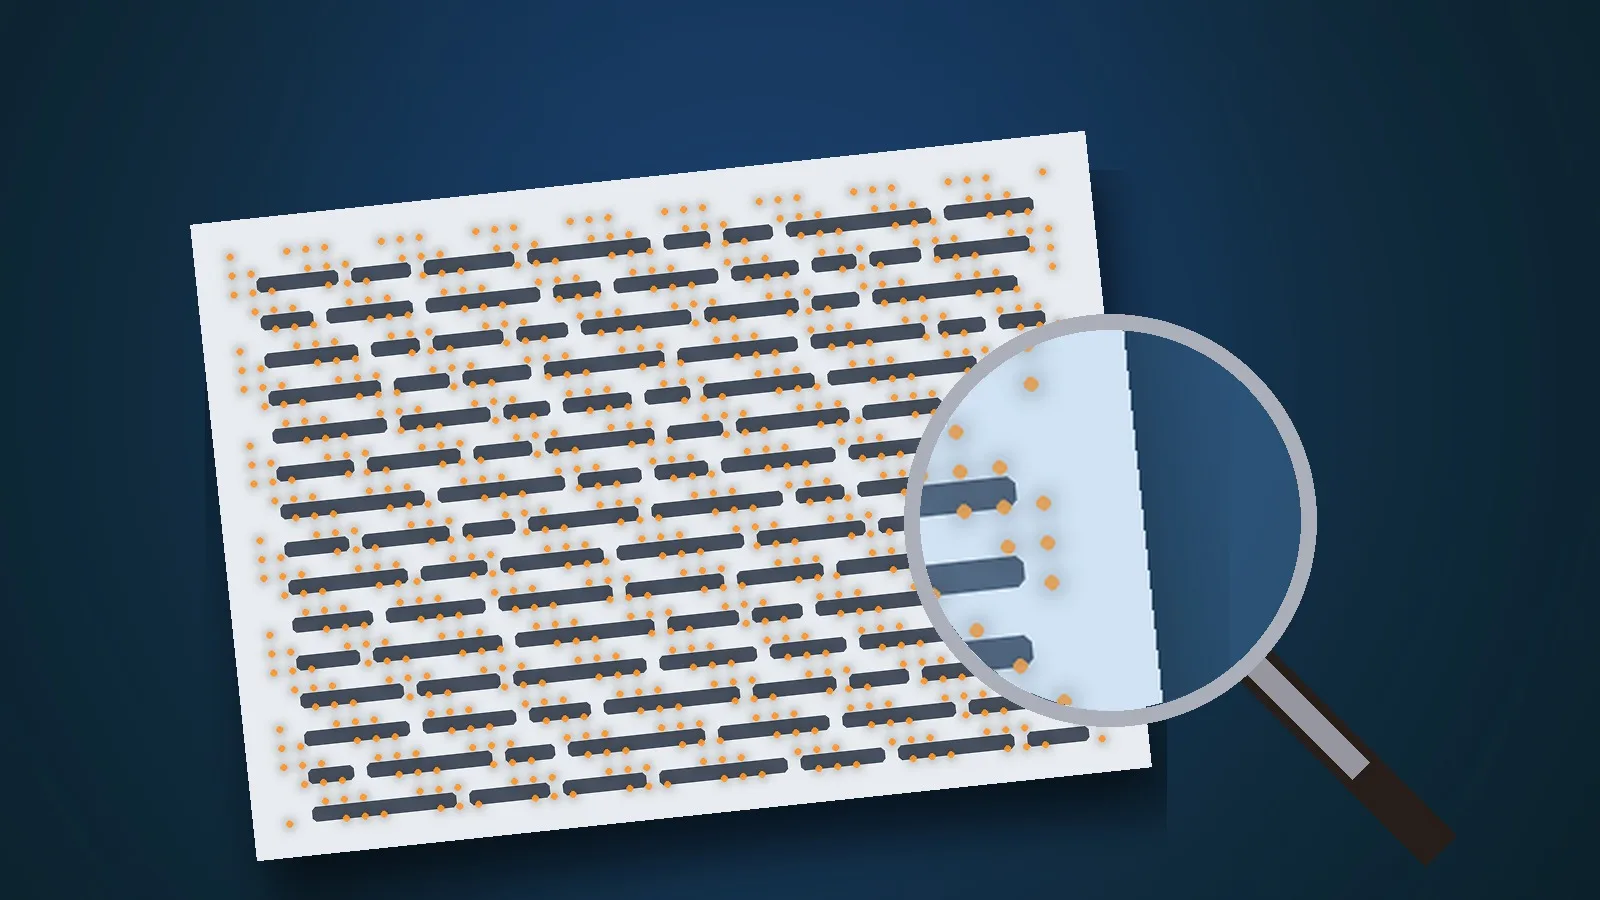
Illustratie van Claude (AI), met code getekend: een verborgen stippenpatroon over tekst, als beeld van een onzichtbaar watermerk.
Grok-API zet vanaf 7 november een onzichtbaar watermerk op tekstZekerheid: hoog
Volgens de documentatie van xAI (op docs.x.ai) krijgt de tekstuitvoer van zeven Grok-modellen via de API vanaf 7 november 2026 standaard een onzichtbaar watermerk. Het gaat om grok-4.7, grok-4.6, grok-4.5, grok-4.3, grok-4.20-reasoning, grok-4.20-non-reasoning en grok-4.20-multi-agent. Het watermerk zit ook in gestructureerde uitvoer en in de argumenten van tool-aanroepen. In het antwoord staat de header x-watermark: true als het watermerk is toegepast.
Alleen teambeheerders kunnen het per model uitzetten, in de console onder Team settings, en de wijziging geldt voor alle API-sleutels van het team. Sommige modellen zijn vergrendeld en kunnen niet worden uitgezet. Detectie van het watermerk is alleen beschikbaar na een aanvraag via een formulier. Het bericht op X noemt de EU AI Act als reden; de documentatiepagina die wij lazen noemt die reden zelf niet.
Wat dit betekent: wie Grok via de API gebruikt, krijgt vanaf 7 november tekst met een andere tokenverdeling zonder dat de code verandert. Wie evaluaties herhaalt of uitvoer vergelijkt, kan de header x-watermark loggen. Of het watermerk de kwaliteit of de scores beïnvloedt, hebben wij niet kunnen nagaan. Ons artikel over hoe labs misbruik opsporen geeft context bij dit soort maatregelen.
Bronnen: xAI-documentatie: watermarking
Google stopt Jules: lopende sessies tot 11 november, uitgefaseerd op 31 decemberZekerheid: hoog
Volgens het changelog van Jules van 29 oktober kunnen lopende sessies tot en met 11 november 2026 worden afgerond. Daarna is Jules alleen-lezen, en op 31 december 2026 wordt de dienst uitgefaseerd. Gebruikers kunnen hun gegevens exporteren naar een lokale map: accountinstellingen, omgevingsvariabelen, geplande taken, gekoppelde repositories, geheugen, setup-scripts en alle sessies met prompt, plan, activiteitenlog en codepatches. Code, branches en pull requests staan in GitHub en blijven daar.
De export gaat met de Jules Tools CLI en een exportprompt voor een coding-agent. Het bestand env-variables.json bevat de waarden van omgevingsvariabelen, dus de exportmap hoort privé te blijven en buiten repositories. The Verge citeert Google dat de lessen, vooral over autonome achtergrondtaken, naar Antigravity gaan.
Wat dit betekent: wie Jules gebruikt, moet vóór 11 november exporteren. Antigravity is de bestemming die Google noemt. Dat het alle functies van Jules overneemt, is niet aangetoond; de wijzigingen die Antigravity eind oktober kreeg, zoals een marketplace-tab en een gespreksnavigator, vervangen de achtergrondtaken van Jules niet een-op-een.
Bronnen: Jules changelog 29 oktober · The Verge
Vervolg Cursor-incident: de extensie verwijderen is niet genoegZekerheid: hoog
In de briefing van 31 oktober meldden wij de nepversie van de Claude Code-extensie in de marketplace van Cursor. De beveiligingsmelding van Cursor zelf (bijgewerkt op 30 oktober) geeft meer details. Het verwijderen van de extensie is volgens Cursor mogelijk onvoldoende, omdat de payload losse persistentiescripts achterlaat die blijven draaien. Cursor adviseert de ongeautoriseerde SSH-sleutel, de persistentiemechanismen en de tunnelprocessen te verwijderen en het remediatiescript te draaien. Op macOS staat de sleutel met label svc-telemetry in ~/.ssh/authorized_keys; staat die er, dan is de machine getroffen.
Volgens de melding is de server van de aanvaller offline en is de aanval op de meeste computers waarschijnlijk mislukt, omdat SSH inschakelen beheerdersrechten vraagt. Hostnaam, gebruikersnaam, namen van omgevingsvariabelen en het publieke IP-adres zijn mogelijk verstuurd. Cursor adviseert daarom ook inloggegevens en sessies te vernieuwen vanaf een vertrouwd systeem. Microsoft bevestigde eerder dat de Visual Studio Marketplace en npm niet zijn getroffen.
Wat dit betekent: de controle op authorized_keys is voor iedereen met Cursor in dat tijdvak de eerste stap. Wij hebben de computers van lezers niet gecontroleerd en doen daar geen uitspraak over. Meer achtergrond staat in onze artikelen over Cursor en over AI en cybersecurity.
Bronnen: Cursor: security notice · Microsoft Security Blog
Mistral publiceert de gewichten van Large 4 (Le Chonk)Zekerheid: hoog voor de licentie en prijzen, middel voor de benchmarks
Mistral heeft de gewichten van Mistral Large 4, bijgenaamd Le Chonk, openbaar gemaakt na een eerdere publieke preview. Het model heeft volgens Mistral 1 biljoen parameters, is multimodaal en wordt door het bedrijf het beste open-weight model voor coding genoemd. De licentie is een aangepaste MIT-licentie: gebruik, aanpassing en commercieel gebruik zijn vrij, maar wie het model als dienst aanbiedt, heeft een aparte commerciële licentie nodig. De API-prijs is $0,70 per miljoen invoertokens ($0,07 voor gecachete invoer) en $2,10 per miljoen uitvoertokens.
Mistral noemt 48% op de Coding Agent Index van Artificial Analysis, gelijk aan GLM-5.3 met 47% minder tokens per taak, en 41% op Terminal-Bench 4.0 tegenover 28% voor de preview. Dat zijn cijfers van Mistral zelf; een onafhankelijke meting hebben wij niet gezien. De pagina geeft geen releasedatum en geen datums bij de benchmarks.
Wat dit betekent: de gewichten zijn beschikbaar, maar een model van deze omvang draait niet op een gewone werkplek. Voor de meeste gebruikers is de API de praktische route. Wij schreven eerder een artikel over Le Chonk.
Bronnen: Mistral: Large 4 open weights
Claude Code 2.1.316, een DeepSeek-prototype voor een proactieve agent en Android Studio met eigen agentsZekerheid: hoog
Claude Code 2.1.316 (31 oktober) voegt de omgevingsvariabele CLAUDE_CODE_SUBAGENT_EFFORT toe, die het effortniveau van subagents bepaalt, en CLAUDE_CODE_DISABLE_ULTRATHINK, die het trefwoord ultrathink uitzet. Fast mode voor Opus 4.8 is sinds 30 oktober deprecated en wordt op 30 november 2026 verwijderd. Daarna krijgen verzoeken in die modus een foutmelding en vallen ze niet terug op gewoon Opus 4.8. De release adviseert te migreren naar Opus 5.5.
DeepSeek publiceerde op GitHub dsh-superagent-prototype, onder de MIT-licentie: een proactieve coding-agent voor één repository die luistert naar GitHub en optioneel Feishu en werkt in een eigen sessie. De README noemt het een onderzoeksprototype en geen officieel product, raadt productiegebruik af en zegt dat de publicatieversie afwijkt van de interne versie. Google meldde op 28 oktober dat Android Studio Rabbit 2 stabiel is: ontwikkelaars kunnen daarin Claude Agent, Codex, Antigravity of meer dan 40 andere ACP-agents gebruiken.
Wat dit betekent: wie Opus 4.8 fast mode in een geplande taak gebruikt, moet vóór 30 november overstappen. De twee andere berichten zijn bronnen die we volgen; installeren is geen conclusie van deze briefing. Meer over de ontwikkeling staat in ons artikel over AI-agents en in het overzicht van Claude Code-nieuws.
Bronnen: Claude Code release v2.1.316 · DeepSeek: dsh-superagent-prototype · Android Developers Blog
Nog niet bevestigd: gedeelde gebruikspool, Kimi K3.1 Pro en beveiligingsberichtenZekerheid: laag
Een aantal berichten hebben wij niet kunnen verifiëren. Volgens X-berichten delen ChatGPT en Codex vanaf december één gebruikspool voor Plus, Pro en Business, gemeten in tokens, op grond van een pagina in het helpcentrum van OpenAI. Die pagina konden wij zelf niet openen, dus de datum en de details blijven onbevestigd. Een post meldt dat Moonshot Kimi K3.1 Pro uiterlijk 4 november als open-weight uitbrengt; die post heeft weinig bereik en noemt geen bron. Verder meldt Bleeping Computer via X een inbraak bij het cloudplatform Northflank waarna AI-API-sleutels van klanten zouden zijn misbruikt; wij hebben het artikel zelf niet gelezen. Een post stelt dat een aanval via de Bitwarden CLI zocht naar tokens in configbestanden van Claude Code, Cursor en Codex, op basis van één bericht met weinig bereik.
Daarnaast noemen posts een Chrome-extensie van Perplexity Computer, een geheugenimport in Grok Bot en een open-source documentatietool van Cloudflare, zonder dat wij een officiële bron vonden. Elon Musk schrijft dat Colossus 2 eind dit jaar ongeveer 1,2 miljoen Blackwell-GPU's heeft; dat is zijn eigen bewering.
Wat dit betekent: wij nemen deze punten niet over als feit. Wie klant is bij Northflank, kan het bericht van de leverancier zelf raadplegen. Zodra een primaire bron een punt bevestigt, nemen wij het op in een volgende briefing.
Bronnen: @BleepinComputer op X (Northflank) · @UP_SHIFTED op X (Kimi K3.1 Pro) · @CyberBlueCollar op X (Bitwarden CLI) · @elonmusk op X (Colossus 2) · @btibor91 op X (gebruikspool) · @grok op X (Perplexity Computer) · @ruyi3699 op X (documentatietool)
Primaire bronnen: xAI-documentatie: watermarking · Jules changelog · Cursor security notice · Mistral · Claude Code release v2.1.316 · DeepSeek dsh-superagent-prototype